En bref
Le lecteur de contrôle d’accès tactile transforme l’ouverture d’une porte en un processus vérifiable. Derrière sa surface lisse se cachent des mécanismes capteurs, d’authentification et de transmission. Vous cherchez à comprendre comment cette technologie sécurise réellement vos accès, sans zone floue ?
A lire en complément : Expansion au cambodge, laos ou birmanie : opportunités concrètes pour les pme françaises
Ce guide explique les étapes, les modes d’identification et les points d’attention techniques. Il s’appuie sur des références reconnues et sur des retours d’intégration en site réel.
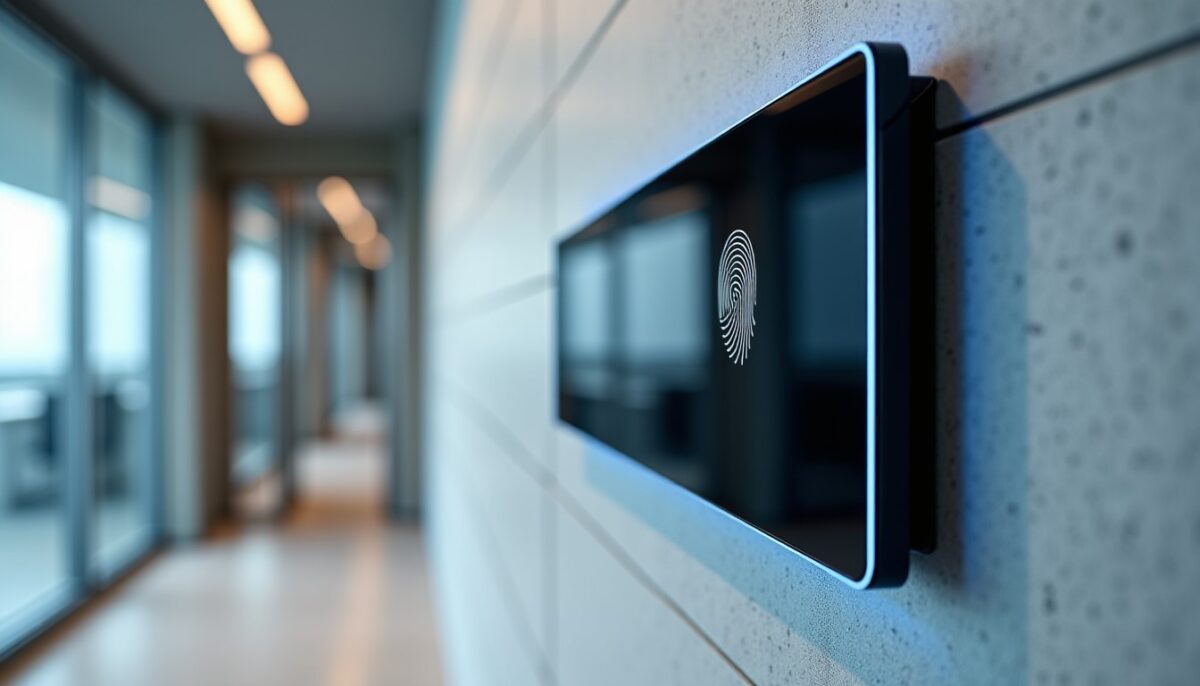
Un lecteur de contrôle d’accès tactile est un terminal installé à l’entrée d’un site. Il vérifie l’identité avant de déclencher une ouverture. La partie tactile remplace des boutons par une surface sensible, souvent en verre ou matériau lisse.
A lire aussi : Comment sécuriser son approvisionnement en cbd : méthode B2B, contrôles et délais maîtrisés
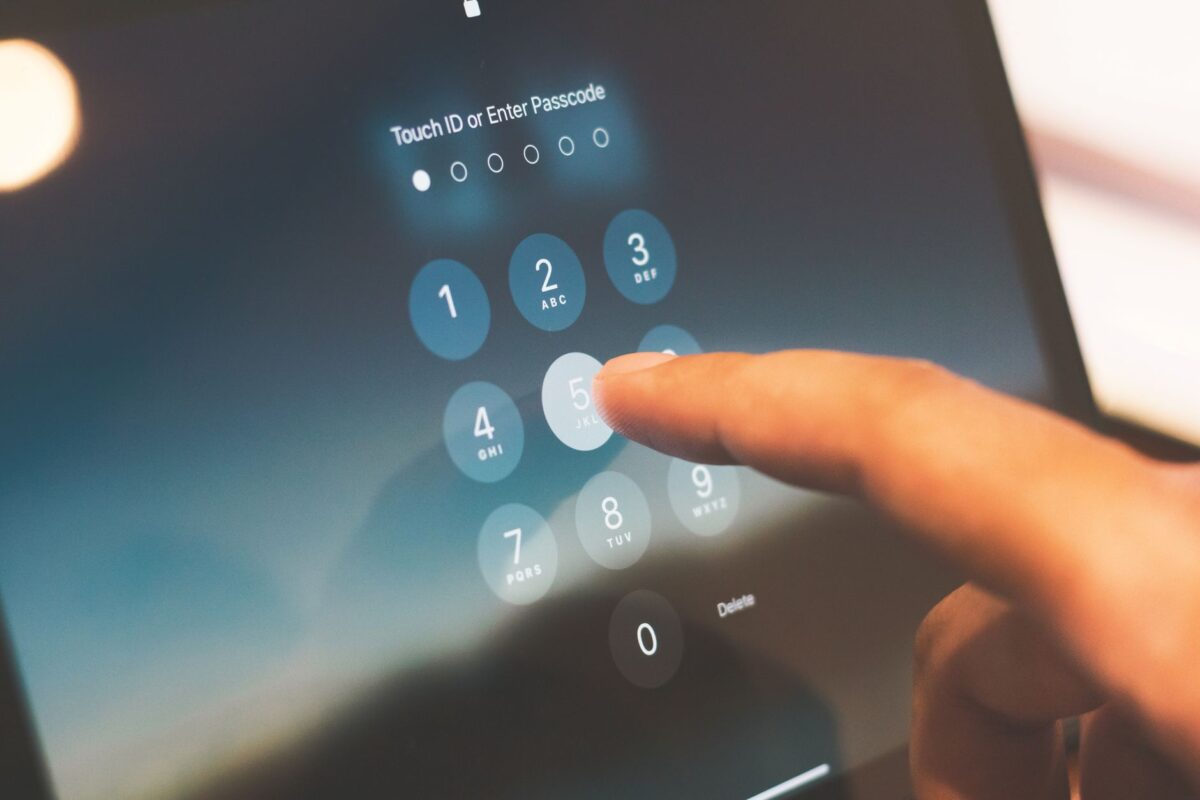
Le boîtier combine fréquemment plusieurs fonctions d’identification, dont un clavier capacitif et une lecture RFID. La décision finale revient à la centrale de contrôle d’accès de votre installation.
Un tel équipement sert dans des bureaux, des résidences, des sites industriels ou des locaux techniques. Les usages évoluent avec les besoins de pilotage et de traçabilité.
| Élément | Rôle | Exemple concret |
|---|---|---|
| Clavier tactile | Collecte un code via capteurs capacitif | Portail d’accès employé avec plages horaires |
| Module RFID | Lit un badge sans contact | Accès d’équipe sur site logistique |
| Transfert vers centrale | Envoie l’identifiant et le contexte | Vérification des droits d’un sous-traitant |
| Commande ouverture | Autorise le passage si conforme | Gâche électrique en zone de maintenance |
Le tactile repose le plus souvent sur une technologie capacitive. Un réseau d’électrodes génère un champ électrique faible. Quand un doigt s’approche ou touche, il modifie la capacité locale. Le lecteur interprète cette variation comme une saisie.
Cette approche limite l’usure car elle n’emploie pas de mécanisme de boutons internes. Le dessin en surface évite aussi que le code visible soit trahi par l’aspect des touches usées.
Les performances dépendent de la conception et du paramétrage. Une bonne installation prend en compte la propreté de la surface et l’ambiance d’éclairage.
Pour situer la base technique, les travaux sur les capteurs capacitifs et leur principe de détection se retrouvent dans la documentation d’enseignants et fabricants de capteurs. L’écosystème a aussi été standardisé par les pratiques matérielles d’interfaces tactiles de type smartphone.
Un lecteur de contrôle d’accès tactile gère souvent plusieurs entrées. Le clavier capacitif valide un code, la partie RFID lit un badge sans contact, et certains modèles acceptent un smartphone via NFC ou Bluetooth. L’équipement peut combiner ces méthodes.
La combinaison sert à réduire certains risques opérationnels. Une double authentification peut exiger badge puis code, ou code puis badge, selon la politique de sécurité définie.
Voici des architectures courantes vues en intégration. Elles varient surtout selon le niveau de criticité du site et les procédures internes.
| Mode | Atout | Limite à considérer |
|---|---|---|
| Code clavier | Fonctionne sans support externe | Risque d’observation du code si procédures absentes |
| Badge RFID | Rapide au point d’entrée | Risque de copie si identifiants non protégés |
| Smartphone NFC | Moins de supports physiques | Dépendance au modèle et aux conditions réseau |
| Badge + code | Vérification renforcée | Temps d’accès plus long, formation nécessaire |
Le lecteur ne fait pas toujours la décision finale. Il transmet l’identifiant à une centrale de contrôle d’accès. Cette centrale vérifie les droits associés à la personne, y compris les plages horaires et les zones autorisées. Si la règle est validée, elle commande l’ouverture.
La liaison entre lecteur et centrale doit être protégée. Les architectures sérieuses appliquent un chiffrement ou des mécanismes de sécurisation pour réduire l’interception. Les badges chiffrés et politiques d’anti-rejeu améliorent la robustesse globale.
Pour encadrer l’approche sécurité, l’ANSSI publie des recommandations utiles sur la sécurisation des systèmes. Les principes de gestion des accès et de réduction des risques s’y retrouvent, même lorsque les équipements physiques sont couplés à des fonctions réseau.
En façade, un lecteur de contrôle d’accès tactile doit supporter pluie, gel et poussière. Il doit aussi résister aux manipulations répétées et aux tentatives de dégradation. Les indices IP et IK sont déterminants pour prévoir la durée de vie.
Les critères techniques couvrent aussi la plage de températures et la compatibilité avec les supports d’identification. En pratique, une marge de conception réduit les pannes liées à la condensation ou aux variations thermiques.
Un exemple observé : sur des plateformes logistiques en France, les lecteurs installés près des quais exigent souvent un niveau IP adapté au ruissellement. Les entreprises privilégient ensuite un boîtier renforcé IK pour limiter les dégradations.
Les standards de sécurité physique et d’équipements électriques servent de référence lors de la sélection. Pour les aspects RFID et risques, les analyses de l’écosystème NFC/RFID fournissent aussi des repères de robustesse.
L’évaluation d’un lecteur de contrôle d’accès tactile combine sécurité, intégration et maintenance. Il faut vérifier le protocole de communication avec la centrale, le format des identifiants, et la compatibilité avec vos politiques d’accès existantes. La documentation technique doit préciser les conditions d’usage.
Les tests sur site réduisent les surprises. Un audit de flux peut confirmer la latence perçue et le comportement en humidité ou avec des gants. La conformité et les journaux facilitent le diagnostic après incident.
Pour renforcer l’objectivité, comparez les fiches techniques avec un tableau d’exigences. Cette méthode évite les choix basés uniquement sur l’apparence du clavier.
| Critère | Question à poser | Signal attendu |
|---|---|---|
| Capacitif | Fonctionne-t-il quand la surface est humide ? | Comportement stable, tolérance à l’humidité |
| RFID | Quels types de badges sont reconnus ? | Compatibilité et gestion des clés si applicable |
| Intégration | Quel protocole parle-t-il avec la centrale ? | Interopérabilité documentée et sécurisée |
| Environnement | Quelle tenue pluie et gel ? | Indices IP et IK adaptés |
| Exploitation | Quels journaux sont exportables ? | Traçabilité des événements et des refus |
La transformation des systèmes d’accès s’inscrit dans une dynamique plus large de cybersécurité des objets connectés. En 2024, le rapport ENISA Threat Landscape a mis en avant la persistance des risques liés aux dispositifs mal protégés et aux surfaces exposées. Les systèmes physiques connectés restent concernés.
En parallèle, l’OWASP continue de mettre l’accent sur la réduction des risques liés aux identifiants et à l’authentification. Ces recommandations s’appliquent aussi aux scénarios de contrôle d’accès, surtout lorsque les lecteurs sont reliés à un réseau.
En 2023-2024, plusieurs autorités et organismes ont insisté sur la nécessité de limiter les permissions, d’améliorer la journalisation et de renforcer la chaîne de confiance. La portée dépasse le simple choix du lecteur.
Ces repères ne remplacent pas une analyse de votre contexte, mais ils orientent des choix cohérents. Un lecteur de contrôle d’accès tactile performant reste inutile si la politique d’accès et la supervision sont insuffisantes.
Les points de sécurité et de gestion des systèmes d’accès s’appuient sur des sources reconnues. Elles donnent des repères méthodologiques pour réduire les risques sur les systèmes connectés.
La réponse dépend du modèle et du capteur capacitif. Certains lecteurs tolèrent l’humidité, mais les gants peuvent réduire la conductivité. Un test sur site, en conditions réelles, permet de valider la fiabilité avant le déploiement. La maintenance de la surface aide aussi.
Le clavier et le module RFID collectent des identifiants. La centrale applique ensuite les règles : droits, horaires, zones et niveaux d’accès. Elle orchestre aussi la journalisation. Cette séparation facilite la gestion des permissions sans reconfigurer chaque terminal.
Le risque dépend du type de badge et des protections utilisées. Les identifiants non protégés sont plus exposés. Des mécanismes tels que la gestion de clés, des politiques strictes et des fonctions de sécurisation réduisent la probabilité d’usurpation. Une politique d’exploitation limite aussi l’impact.
L’indice IP doit correspondre à votre exposition à l’eau et à la poussière. L’indice IK reflète la résistance aux impacts. Un relevé des conditions d’installation, pluie, gel et accessibilité au public, guide le choix et évite les remplacements prématurés.
Commencez par vérifier la compatibilité avec la centrale, les supports d’identification et la configuration des règles d’accès. Évitez un code unique sans politique, ou une installation sans tests d’humidité. Prévoyez aussi la supervision et l’exploitation des journaux pour détecter les anomalies.
Pour sécuriser durablement vos accès, analysez votre contexte et vos règles avant de sélectionner un lecteur de contrôle d’accès tactile. Si vous concevez une politique d’authentification cohérente, vos passages gagnent en sûreté, en traçabilité et en maîtrise opérationnelle.
La SAS figure parmi les structures les plus demandées par les start-up et scale-up B2B. Cette popularité ne relève pas seulement du marketing juridique, mais d’un cadre qui laisse une…
Depuis deux ans, l’IA dans la vente B2B est vendue comme un accélérateur universel. Les équipes voient des gains sur certains modules, puis des taux de réponse qui chutent ailleurs.…
Le Cambodge, le Laos et la Birmanie attirent de nombreuses PME françaises grâce à des dynamiques régionales distinctes. Pourtant, l’accès au bon client et la maîtrise des risques varient fortement…